Des catalogues à la réalité

Un cloud ne se juge pas seulement à son passeport juridique ou à sa grille tarifaire. Il se mesure aussi à ce qu’il permet de déployer, d’orchestrer, de stocker, de scaler, de superviser. Monter un cluster, raccorder une base, exposer une API, tester une brique IA sans devoir recomposer toute une partie de l'architecture, c’est souvent à ce niveau que les différences deviennent concrètes.
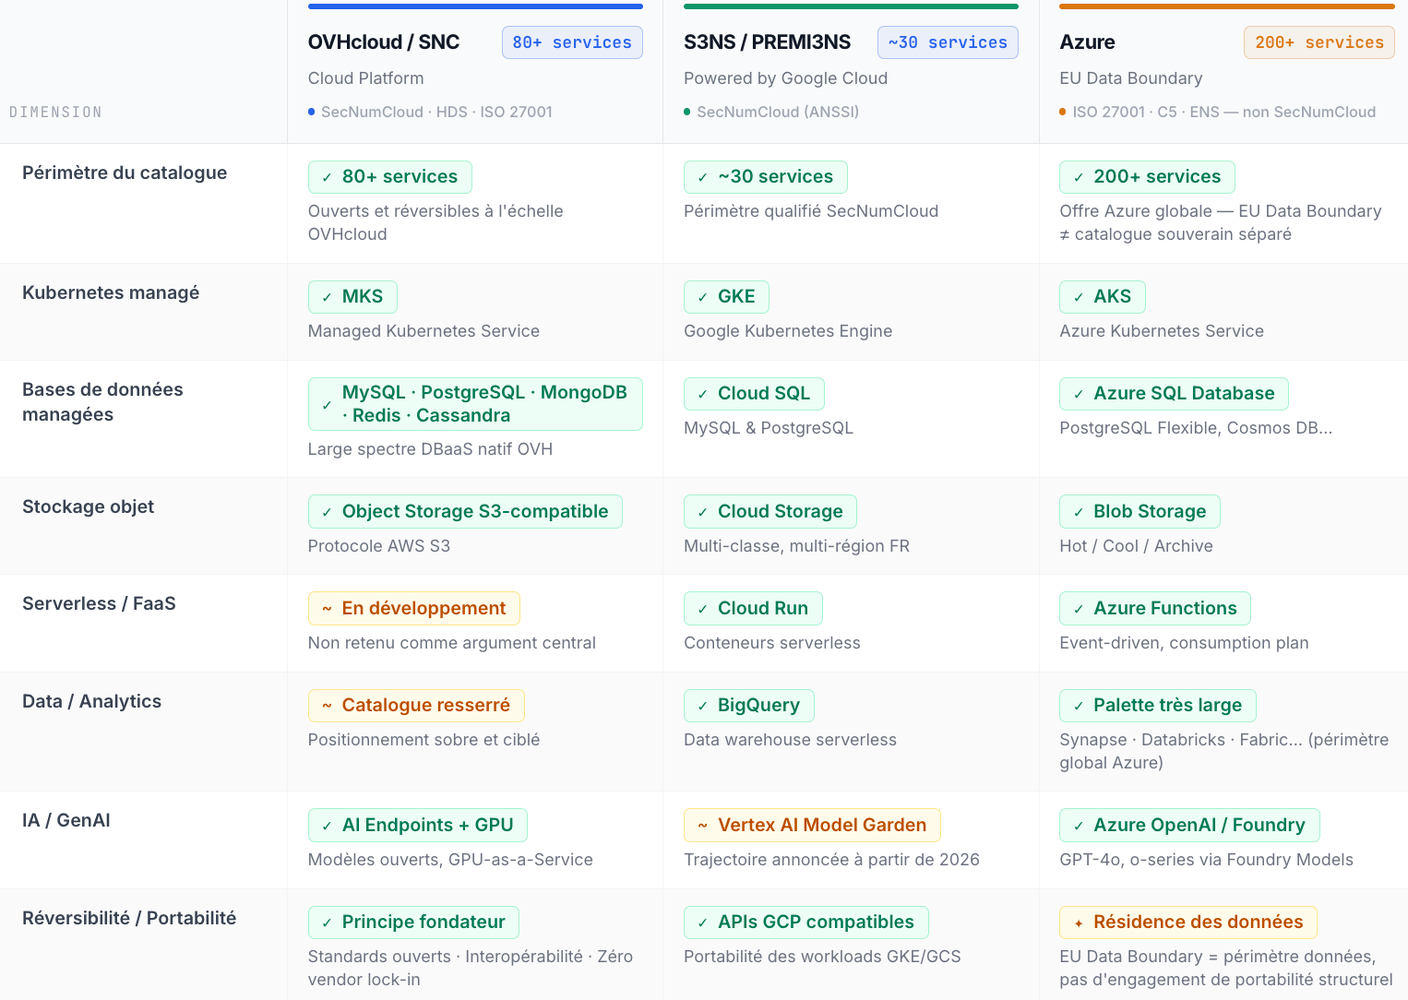
Chez un acteur natif européen comme OVHcloud, ce que l’on achète ici, ce n’est plus un cloud minimaliste cantonné à de la VM et du stockage brut. Le socle s’est épaissi. Managed Kubernetes Service permet d’opérer des clusters sans porter soi-même toute la plomberie, PostgreSQL est proposé en mode managé, l’Object Storage est compatible S3 et mis en avant sans frais d’egress, tandis qu’AI Endpoints ouvre une porte vers l’inférence serverless. À cela s’ajoutent des GPU comme les L4 et L40S pour l’inférence, la GenAI multimodale ou les workloads graphiques. Concrètement, cela suffit déjà à faire tourner beaucoup de choses sérieuses, une application conteneurisée, une base relationnelle, du stockage objet, une première couche IA, avec une pile qui reste lisible et un discours de souveraineté cohérent avec l’infrastructure proposée.
En revanche, on n’achète pas ici la profusion pour la profusion. La force d’un natif européen comme OVHcloud tient moins à la multiplication indéfinie des briques qu’à un ensemble déjà solide, plus resserré, plus maîtrisé, souvent plus confortable aussi pour des équipes qui veulent éviter la dispersion. Le compromis est là. On gagne en clarté, en cohérence, en contrôle. On ne retrouve pas forcément la même profondeur de catalogue que chez les très grands clouds généralistes. Pour certaines entreprises, c’est une limite, quand pour d’autres c’est précisément ce qui fait la qualité de l'offre.
C’est d’ailleurs ce contraste qui rend les hyperscalers toujours aussi attractifs. Avec Azure dans le cadre de l’EU Data Boundary, on change de paradigme. Ici, la promesse porte d’abord sur la résidence des données et l’encadrement des flux au sein de l’UE et de l’AELE, avec certaines exceptions documentées selon les services et les configurations retenues. On n’est donc pas face à un label global qu’il suffirait d’invoquer, mais à un périmètre qu’il faut définir avec précision.
En contrepartie, la largeur de palette reste considérable. AKS fournit un Kubernetes managé très industrialisé, Azure SQL Database apporte une base relationnelle pleinement administrée, Azure Functions couvre le serverless événementiel, Blob Storage le stockage objet et Azure OpenAI dans Foundry Models ouvre l’accès aux modèles génératifs et de raisonnement dans l’écosystème Azure. Mais cette puissance s’accompagne d’une lecture plus fine des périmètres réels. Microsoft documente par exemple que certaines capacités optionnelles d’Azure AI Foundry Models peuvent conduire, selon le mode de déploiement choisi, à stocker ou traiter certaines données hors EU Data Boundary. C’est un bon rappel. Plus la plateforme est vaste, plus la gouvernance doit être précise.
Entre ces deux modèles, les offres hybrides cherchent à tracer une troisième voie. Avec PREMI3NS de S3NS, l’enjeu n’est plus seulement d’opposer sobriété souveraine et profondeur fonctionnelle, mais de voir dans quelle mesure les deux peuvent coexister. PREMI3NS est qualifié SecNumCloud 3.2, opéré par une société française contrôlée par Thales, avec une région composée de trois datacenters indépendants en France. L’offre dépasse par ailleurs le simple triptyque calcul-stockage-réseau. S3NS cite notamment Compute Engine, Google Kubernetes Engine, BigQuery, Cloud SQL, Cloud Storage, Pub/Sub, Cloud Armor et différentes briques réseau. En février 2026, l’entreprise annonçait 30 services disponibles sur PREMI3NS et l’arrivée de Vertex AI Model Garden à partir de 2026, signe d’une trajectoire IA engagée, sans être encore totalement déployée.
Ce que l’on achète ici, ce n’est donc pas seulement un cadre qualifié, mais aussi la possibilité de retrouver des briques déjà familières à des équipes habituées à l’univers Google Cloud, qu’il s’agisse de conteneurs, d’analytique ou de bases managées. L’intérêt du modèle tient précisément à cet entre-deux.
Au fond, ces trois modèles n’offrent pas la même chose. Avec un natif européen, on achète un socle déjà robuste, une souveraineté plus directe, une pile qui va à l’essentiel sans être indigente. Avec un hybride qualifié, on cherche, à terme, à rapprocher conformité forte et profondeur de services. Avec une offre à résidence européenne portée par un hyperscaler, on accède à une épaisseur fonctionnelle rarement égalée, mais au prix d’une lecture plus subtile des périmètres, des dépendances et des garanties réellement couvertes. Aucun de ces choix n’est absurde. Aucun n’est universel non plus.
Que permet réellement la plateforme de bâtir, d’exploiter et de faire évoluer, sans multiplier les compromis ? Parce que derrière le mot souverain se joue aussi un équilibre entre protection, profondeur fonctionnelle et latitude d’action. C’est à cette aune que se liront les arbitrages à venir, non plus par grandes familles, mais par profils et par cas d’usage.
* À noter qu’AWS suit en 2026 une trajectoire un peu différente. Avec l’AWS European Sovereign Cloud, annoncé en disponibilité générale en janvier, le groupe ne se limite plus à une simple logique de résidence européenne, mais avance une offre présentée comme indépendante, physiquement et logiquement séparée des autres régions AWS, avec un premier périmètre en Allemagne et des extensions annoncées en Belgique, aux Pays-Bas et au Portugal.